

Новая мошенническая схема заставила меня дважды перепроверить информацию: «Пароль для заказа в Walmart: 88458»
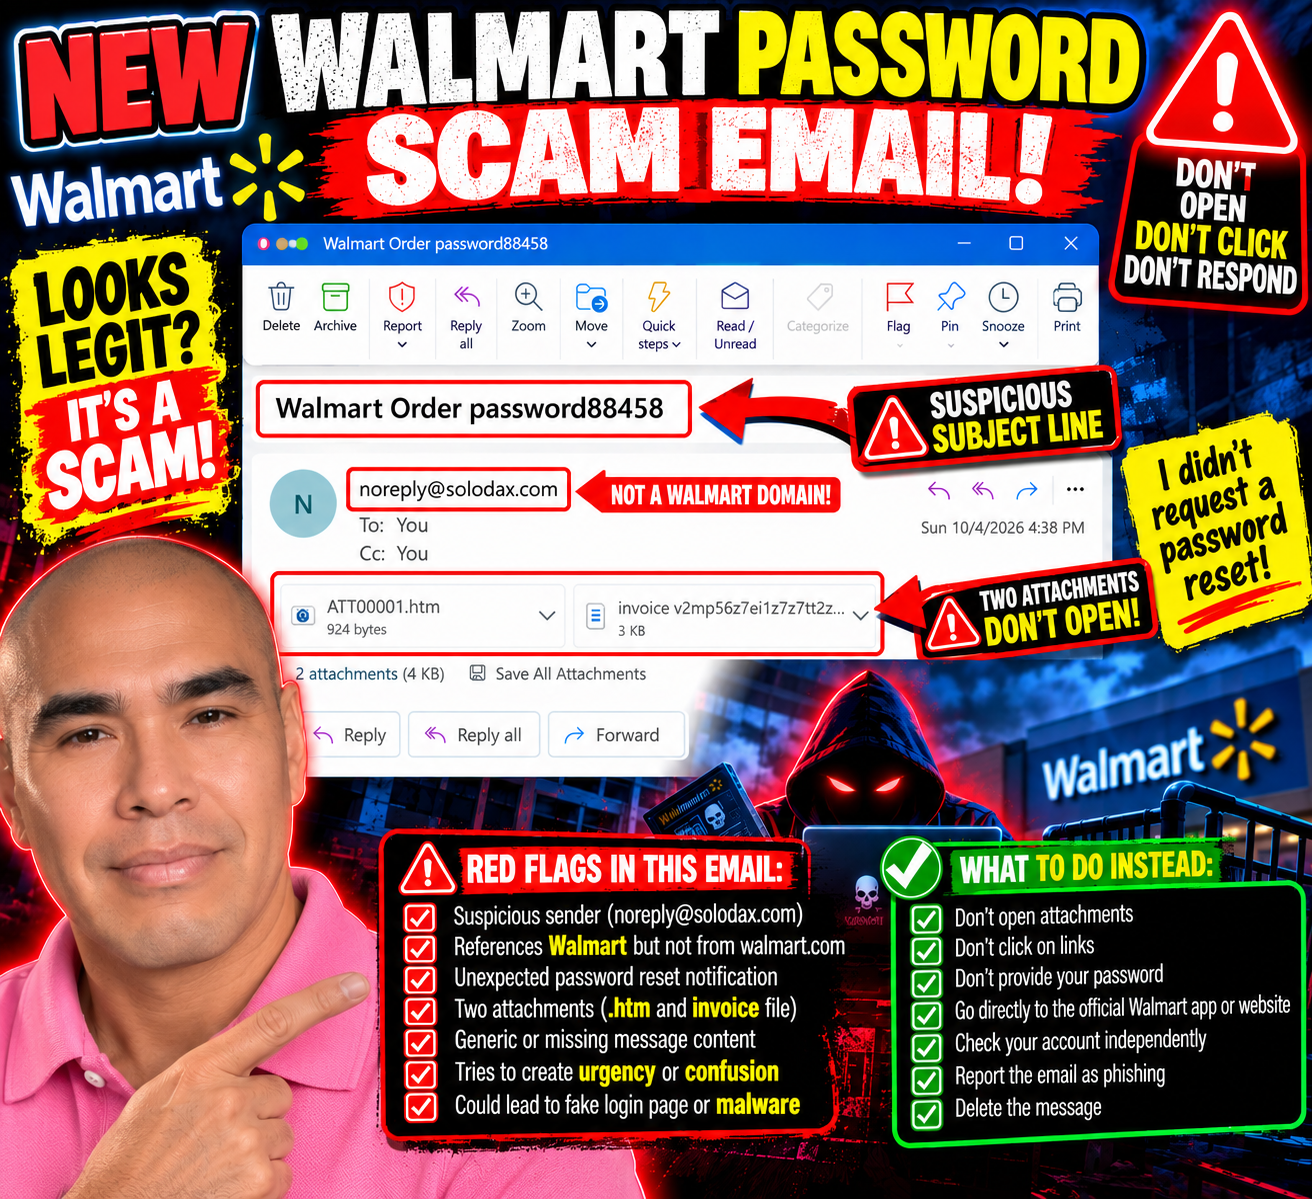
Когда я подумал, что мошенники, рассылающие мне письма по электронной почте, освоились и привыкли к поддельным платежам через PayPal, подпискам на Geek Squad и приглашениям разыграть сотни долларов, кто-то, видимо, решил обновить сценарий.
Этот случай меня действительно заставил перепроверить увиденное.
В теме письма указано:
«Пароль для заказа в Walmart: 88458»
Пароль?
Ждать.
Я запрашивал сброс пароля от своей учетной записи Walmart?
Нет.
И именно этот крошечный момент неуверенности привлек мое внимание.
Этот ощущается по-другому
Большинство мошеннических писем, которые я получаю, практически сами собой появляются в сети.
Вы потратили 499,99 долларов!
Ваша подписка на GEEK SQUAD продлена!
НЕМЕДЛЕННО ПОЗВОНИТЕ ПО ЭТОМУ НОМЕРУ!
Они хотят паники.
Этот тише.
В тексте электронного письма нет реального сообщения. Вместо этого в него вложены два файла: HTML-файл и документ, похожий на счет-фактуру.
Указан отправитель:
Однако в теме упоминается Walmart.
Мне этого достаточно, чтобы остановиться.
Если это якобы касается моего аккаунта в Walmart, почему сообщение приходит с совершенно другого домена?
И зачем мне открывать вложения, чтобы понять, что происходит с моим паролем?
Нет, спасибо.
Пароль почти сработал
Вот что меня в этом заинтересовало.
Я увидел слово «пароль» и инстинктивно подумал, не запрашивал ли я сброс пароля.
На мгновение это сообщение заставило меня усомниться в собственной памяти.
Это потенциально гораздо эффективнее, чем очередной нелепый счет на 499,99 долларов.
Люди постоянно меняют пароли. Иногда мы забываем, что запрашивали новый пароль. Иногда приложение выходит из нашей учетной записи. Иногда мы получаем законные предупреждения безопасности, когда кто-то пытается получить доступ к учетной записи.
Таким образом, сочетание Walmart + Order + Password в заголовке письма может вызвать достаточно путаницы, чтобы заставить кого-то провести расследование.
А расследование может потребовать вскрытия одного из этих файлов.
На этом я остановлюсь.
Два вложения? Мне этого достаточно.
Один из прикрепленных файлов заканчивается на .htm.
Это HTML-файл — веб-страница, упакованная в файл.
Открытие неожиданного HTML-вложения может привести к переходу на поддельную страницу авторизации или к другому обманчивому контенту, созданному для того, чтобы выглядеть законным. Я открываю его не для того, чтобы узнать, что делает именно это вложение.
Второе прикрепленное изображение, по всей видимости, представляет собой счет-фактуру.
Я и это открывать не буду, спасибо.
Если Walmart требует от меня каких-либо действий в отношении моего аккаунта, мне не нужно прикреплять файл с solodax.com для продолжения.
Я могу самостоятельно открыть приложение Walmart или ввести в браузере адрес официального сайта Walmart и проверить там свой аккаунт.
В подозрительном электронном письме нет никаких указаний, как проводить расследование.
Вот почему я продолжаю делиться этим
Мошеннические схемы не всегда выглядят так:
«Здравствуйте, уважаемый господин! Вы выиграли 47 миллионов долларов»
Иногда они бывают неряшливыми.
Иногда они отполированы.
Иногда они используют знакомые названия компаний.
А иногда им достаточно одного слова — например, «пароль»— чтобы заставить меня остановиться и задуматься:
«Подождите... я что-то сделал?»
Я не поверил своим глазам.
Затем я посмотрел на отправителя.
Затем я посмотрел прикрепленные файлы.
И я вспомнил:
Я не запрашивал сброс пароля.
Загадка разгадана.
Вложения не открывались.
Ссылки не переходили по ссылкам.
Пароли не введены.
И, на этот раз, у Билла, судя по всему, был выходной.
Присылайте мне ваши попытки мошенничества
Я по-прежнему документирую различные тактики, которые попадают в мой почтовый ящик, потому что, видя реальные примеры, мне легче распознать следующее подозрительное сообщение.
Если вы получили необычное мошенническое электронное письмо, фишинговое сообщение, поддельный счет-фактуру, подозрительное сообщение о сбросе пароля или другую изощренную попытку получить вашу информацию, пришлите мне скриншот и описание вашей ситуации:
Во-первых, удалите или закройте любую конфиденциальную личную, финансовую или учетную информацию.
Мошенники сменили тактику.
Поэтому я буду и дальше внимательно следить за происходящим.
Если я не запрашивал сброс пароля, я не буду открывать вложение, чтобы понять, почему кто-то считает, что я это сделал.

Мошеннические письма становятся все более наивными: «Спасибо за ваш заказ»… Какой заказ?
По всей видимости, мой воображаемый шоппинг продолжается.
После покупок в биткоинах, загадочных подписок, продления подписки на Geek Squad, приглашений на мероприятия в Facebook и даже ремонта часов, который я никогда не заказывал, мошенники, по-видимому, решили, что слишком уж усердно работают.
Зачем создавать сложную поддельную накладную, если можно просто отправить:
«Спасибо за ваш заказ»
В каком порядке?
Отличный вопрос.
Два дня, два загадочных заказа
Вчера я получил электронное письмо от «Мантана Уильямса» с темой:
«Re: Спасибо за ваш заказ 1KJBO6SYBRM6TJBQLEDV»
Было прикреплено.
И почти ничего больше.
Сегодня к вечеринке присоединилась Элизабет Льюис со следующими словами:
«Спасибо за ваш заказ 0RQKQA6198JOMD57P»
Ещё один случайный порядковый номер.
Ещё одно вложение.
Очередное электронное письмо практически без объяснений.
По всей видимости, в сфере обслуживания клиентов наблюдается тенденция к минимализму.
Хотя бы скажите, что я купил
Именно поэтому эти электронные письма кажутся почти смешными.
Нет ни одного известного розничного продавца.
Описание товара отсутствует.
Цена не отображается на видном месте.
Никакого полезного объяснения того, что я якобы заказывал.
Только:
Спасибо за ваш заказ. Вот прикрепленный файл.
О, конечно. Позвольте мне немедленно открыть загадочное вложение из случайного аккаунта Gmail, чтобы узнать, что я якобы купил.
Что может пойти не так?
Я его открывать не буду.
Это важный момент. Мне не нужно открывать незапрошенное вложение, чтобы изучить покупку, которую я не узнаю.
Если я действительно что-то заказал, я могу самостоятельно проверить продавца или платежный счет.
Случайные адреса Gmail не помогают
В одном электронном письме утверждается, что оно от Элизабет Льюис, но оно приходит с адреса Gmail, по-видимому, не имеющего к ней отношения.
Второе сообщение якобы отправлено Мантаном Уильямсом с не связанного с ним адреса Gmail.
Могут ли добросовестные люди пользоваться Gmail?
Конечно.
Но когда неожиданно приходит письмо с «заказом» со случайного аккаунта Gmail, практически не содержащее никакой информации и предлагающее открыть вложение, чтобы узнать больше, мое любопытство в этой битве не побеждает.
Функция удаления превосходит двойной щелчок.
Прикрепление — это приманка
В этих сообщениях используется несколько иной подход, чем в мошеннических схемах с поддельными приглашениями в PayPal и Facebook, которые я документировал.
В этих сообщениях меня пытались запугать крупной суммой денег и заставить позвонить по указанному номеру телефона.
По всей видимости, они призваны вызвать любопытство:
Что я заказал?
Сколько с меня взяли?
Кто-то воспользовался моей кредитной картой?
Что находится в этом приложении?
Именно поэтому я оставляю вложенный файл без изменений.
Страх может заставить людей кликать.
Но любопытство тоже может быть полезным.
Мой воображаемый "я" ведёт весьма разгульный образ жизни
Согласно моей почте, воображаемый Нил был занят.
Биткоин.
Команда гиков.
Загадочные подписки.
Ремонт часов.
Ещё больше загадочных подписок.
И вот, два загадочных заказа за два дня.
Не хватает только знания того, что именно я купил.
Ну же, мошенники!.
Если уж вы собираетесь придумывать для меня товары для покупок, то хотя бы сделайте их интересными.
Скажите, что я купил Феррари.
Квартира на берегу моря.
Частный самолет.
Возможно, пожизненный запас Coca-Cola Zero.
Дайте мне что-нибудь такое, что стоило бы случайно заказать.
Вместо этого я получаю:
ЗАКАЗ 0RQKQA6198JOMD57P.
Я разочарован.
Получили мошенническое письмо? Отправьте его мне
Я продолжаю собирать эти данные, потому что тактика постоянно меняется, хотя цель остается той же: заставить нас реагировать, прежде чем мы остановимся и подумаем.
Если вы получили подозрительное электронное письмо, поддельный счет-фактуру, загадочный заказ, фишинговое сообщение, мошенничество в социальных сетях или другую изощренную попытку выманить у вас деньги, отправьте это мне:
Расскажите, что произошло, и, если есть, пришлите скриншот. Пожалуйста, удалите или закройте конфиденциальную личную или финансовую информацию, прежде чем что-либо отправлять.
Возможно, я расскажу об этом в одном из будущих постов.
А пока, Элизабет и Мантхан:
Спасибо, что поблагодарили меня за заказ.
Кем бы они ни были.

Они вернулись! Похоже, я заплатил 450 долларов за очередную загадочную подписку
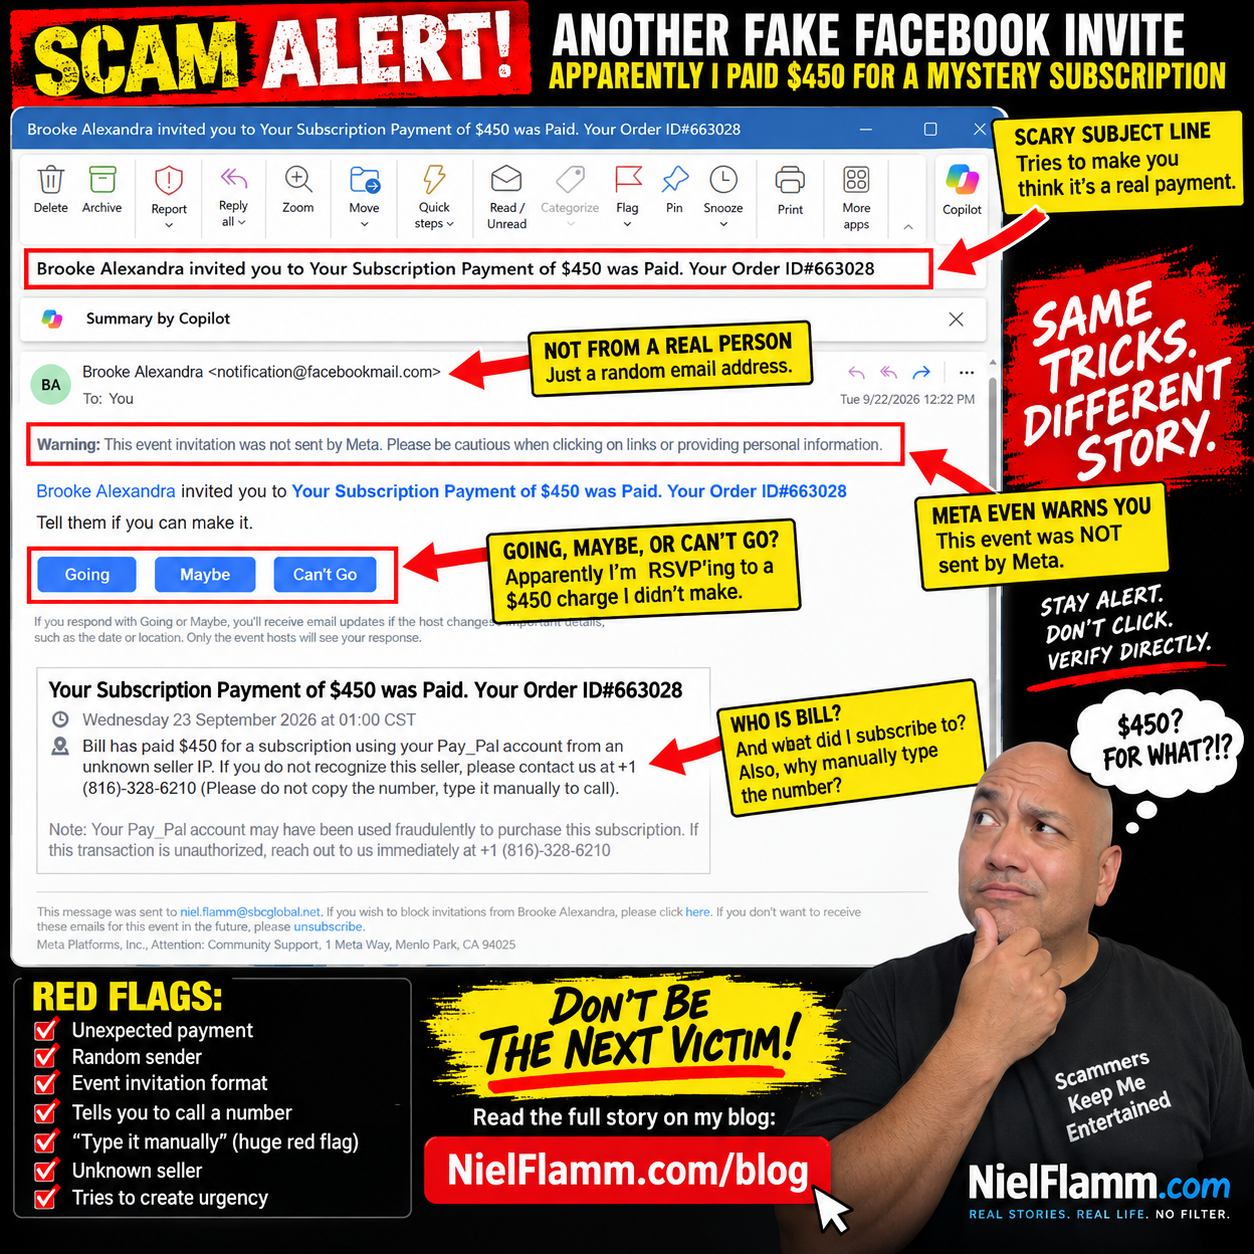
Прошло уже некоторое время, но, похоже, мой мошеннический календарь социальных мероприятий снова в действии.
Для тех, кто не следил за событиями, скажу, что за последние несколько месяцев я получил несколько интересных писем. Судя по моей почте, я купил биткоины, продлил защиту Geek Squad — не один раз — и даже отдал в ремонт часы, которые никуда не отправлял.
Сегодня мы возвращаемся к старой любимой теме:
Мошенничество с приглашениями на мероприятия в Facebook.
На этот раз «Брук Александра» пригласила меня на захватывающее мероприятие под названием:
«Ваш платеж за подписку в размере 450 долларов США оплачен. Идентификатор вашего заказа: 663028»
Что ж, Брук, спасибо за приглашение.
К сожалению, я понятия не имею, на что именно я якобы подписался.
Иду, возможно или не могу пойти?
Больше всего в этих мошеннических схемах мне по-прежнему нравится формат мероприятий на Facebook.
Я якобы только что обнаружил несанкционированную транзакцию на сумму 450 долларов США через PayPal, и сразу под этой тревожной новостью мне задают вопрос:
Сообщите им, если сможете приехать.
Какие у меня варианты?
Ухожу.
Возможно.
Не могу пойти.
Решения, решения.
Я выбираю вариант " Не могу пойти".
Не потому, что у меня есть другие обязательства. Я стараюсь не посещать торжества, связанные с мошенническими покупками.
Познакомьтесь с Биллом, моим, по всей видимости, очень щедрым альтер-эго
Описание становится еще лучше.
Там написано:
«Билл оплатил подписку на сумму 450 долларов, используя ваш аккаунт PayPal, с неизвестного IP-адреса продавца»
Кто такой Билл?
Не имею представления.
Билл, пожалуйста, перестань тратить мои воображаемые деньги.
В сообщении затем указывается номер телефона и предлагается позвонить, если я не узнаю продавца.
И вот тут следует мое любимое указание:
«Пожалуйста, не копируйте номер, введите его вручную для звонка»
О, безусловно.
Мне некомфортно доверять финансовому оповещению, которое просит меня ввести номер телефона вручную.
Это практически международный символ для:
«Ничего подозрительного здесь не происходит!»
Мета буквально предупреждает меня
Как и в предыдущих версиях, в самом верху расположено важное сообщение:
«Внимание: это приглашение на мероприятие не было отправлено компанией Meta. Будьте осторожны при переходе по ссылкам или предоставлении личной информации»
Это заслуживает большего внимания, чем пугающий заголовок о 450 долларах.
Формула практически не изменилась:
Создайте тревожную транзакцию.
Используйте узнаваемый бренд, например, PayPal.
Пожалуйста, сообщите мне, если мой аккаунт мог быть взломан.
Дайте мне номер телефона.
Пожалуйста, создайте ощущение срочности, чтобы я позвонил, прежде чем начну размышлять.
И оформите все это в виде приглашения на мероприятие в Facebook, чтобы получившееся уведомление выглядело более привычно.
У этой аферы есть одна большая проблема
Если на моем счете PayPal действительно произошла загадочная транзакция на 450 долларов, мне не понадобится помощь Брук Александры или Билла в расследовании.
Я могу зайти на сайт PayPal напрямую через официальное приложение или веб-сайт и проверить свой счет.
Это же правило распространяется на подозрительные электронные письма, якобы отправленные банком, компанией, выпускающей кредитные карты, розничным продавцом, компанией Geek Squad или практически кем угодно еще.
Не позволяйте подозрительному сообщению подсказывать вам, как его проверить.
Проверьте это самостоятельно.
И не звоните по неизвестному номеру только потому, что кто-то написал рядом с ним «PayPal».
Моя воображаемая трата денег продолжается
Итак, добавим еще одну покупку в растущий список.
Биткоин? ✔️
Загадочные подписки? ✔️
Команда гиков? ✔️
Ремонт часов? ✔️
Ещё одна загадочная подписка за 450 долларов? ✔️
На данный момент у человека, чья папка с спамом находится, финансовая жизнь гораздо интереснее, чем у меня.
Я просто разочарована тем, что после всех этих мнимых трат никто мне так и не написал, что я купила квартиру на берегу моря в Таиланде.
Мошенники, если вы это читаете, сделайте хотя бы следующую фальшивую покупку интересной.
У вас есть история о мошенничестве? Присылайте её мне!
Теперь мне интересно узнать, что приходит вам электронную почту.
Если вы получили мошенническое электронное письмо, подозрительное текстовое сообщение, сообщение в социальных сетях, поддельный счет-фактуру, сомнительное уведомление о возврате средств или что-то, что заставило вас подумать: «Этого точно не может быть», пришлите это мне.
Пожалуйста, пришлите мне ваши скриншоты и расскажите, что произошло. Возможно, я покажу некоторые из них в будущих постах, когда мы будем рассматривать креативные — и порой до смешного нелепые — способы, которыми мошенники пытаются выманить деньги у людей.
Перед отправкой скриншотов, пожалуйста, удалите или закройте пароли, номера счетов, адреса, номера телефонов и другую конфиденциальную личную информацию.
Возможно, пришло время превратить мою коллекцию мошеннических схем в нашу коллекцию мошеннических схем.
А до тех пор, Брук...
Не могу пойти.

По всей видимости, мошенники перестали писать электронные письма
В последнее время я довольно много писал о мошеннических электронных письмах, подозрительных рекрутерах, загадочных вложениях и людях, отчаянно пытающихся убедить меня кликнуть по чему-нибудь.
По всей видимости, мы достигли минималистской фазы мошенничества.
Зачем утруждаться составлением сложного поддельного счета-фактуры, если можно просто прислать мне файл и надеяться, что я сделаю все остальное?
За последние несколько дней я получил еще два электронных письма, в которых используется практически та же стратегия: почти полное отсутствие информации, загадочное вложение и любопытство в качестве приманки.
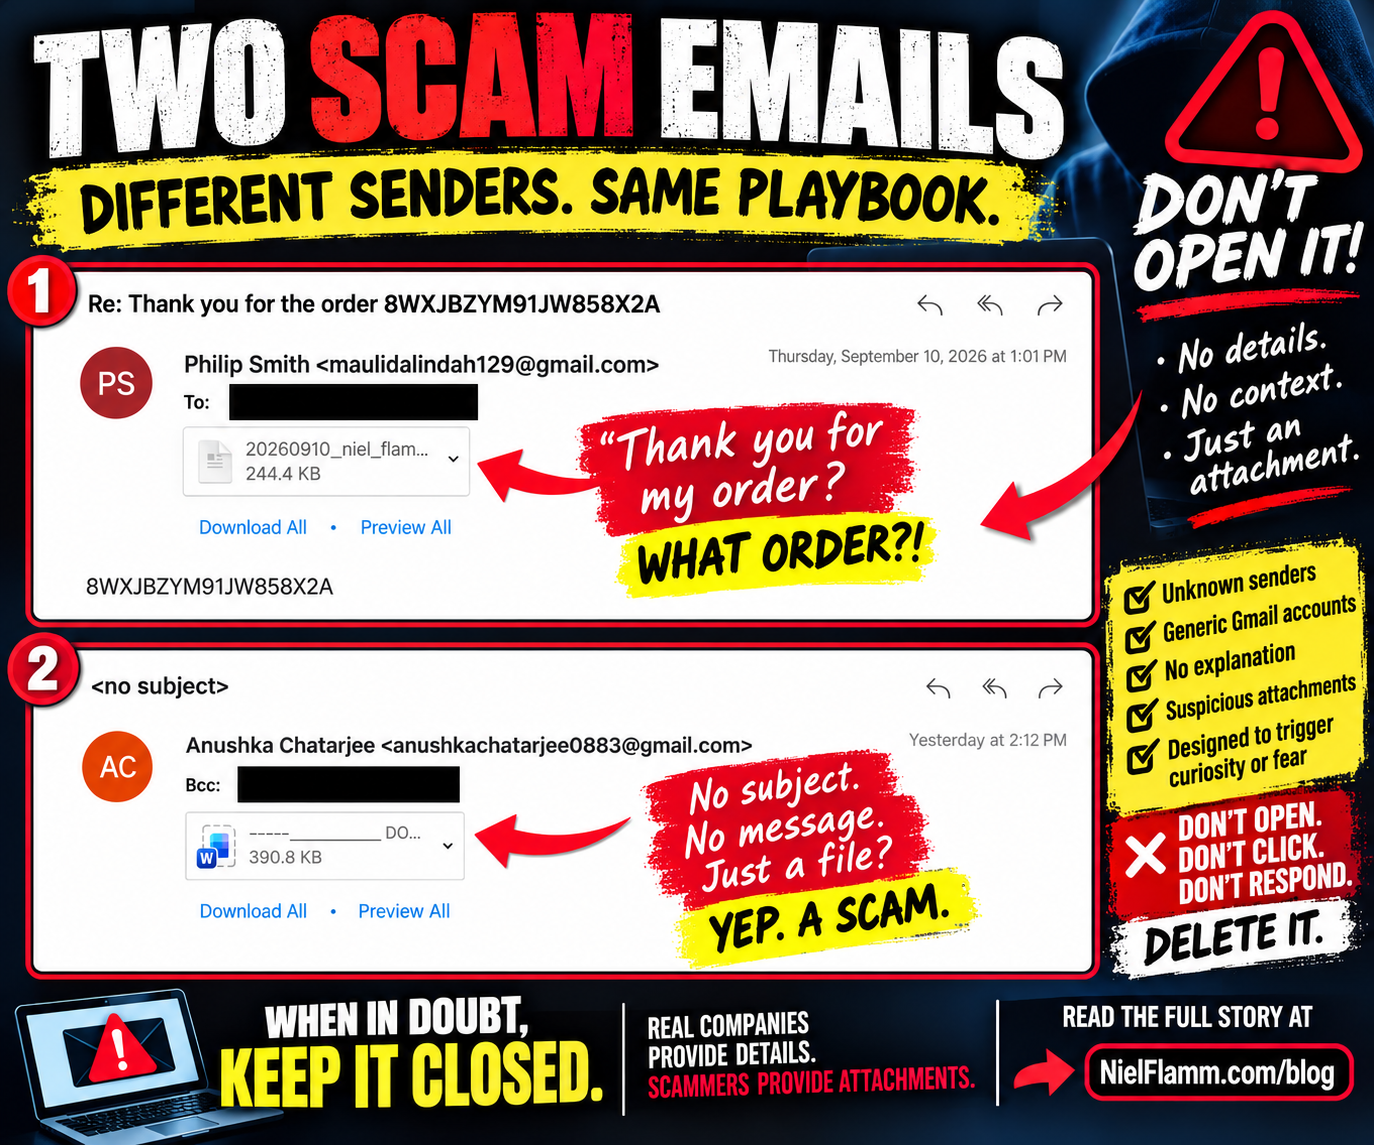
🚩 Мошенническое письмо №1: Спасибо за заказ!
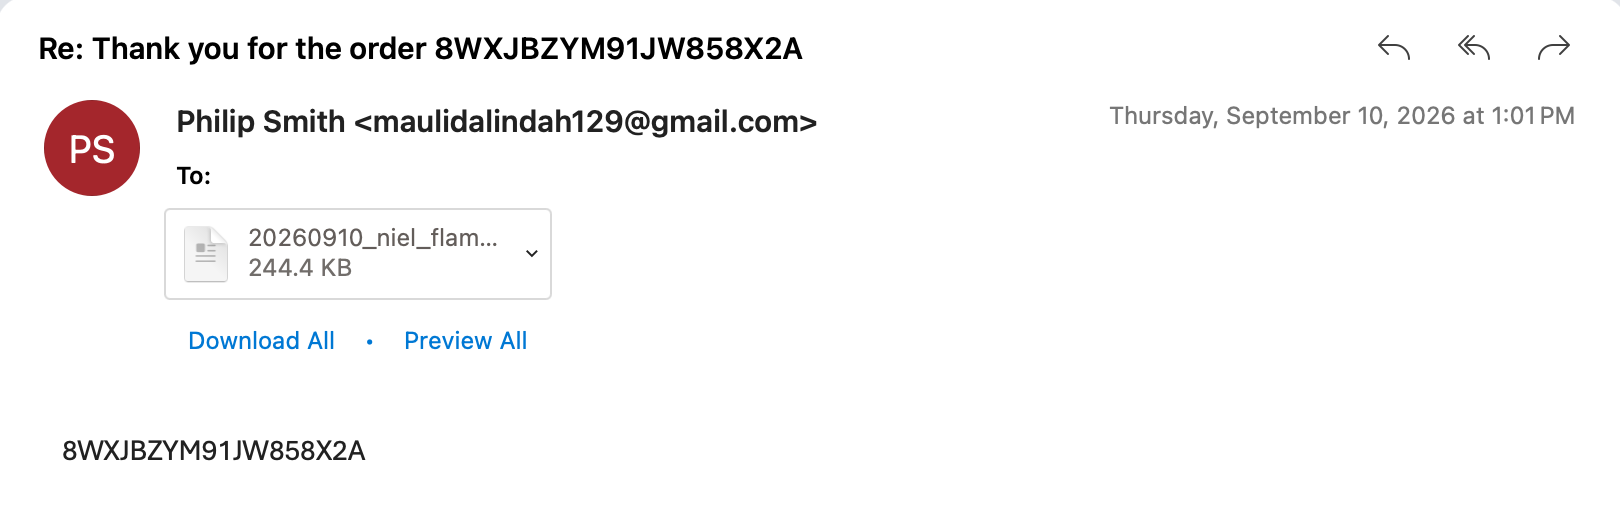
Первое сообщение пришло от человека, представившегося как Филип Смити использовавшего адрес Gmail.
Тема:
«Re: Спасибо за заказ 8WXJBZYM91JW858X2A»
Ой!
Спасибо за мой заказ!
Есть лишь одна крошечная проблема.
В каком порядке?
Название компании отсутствует.
Товара нет.
Цена не указана.
Информация о доставке отсутствует.
Торговца не удалось узнать.
В теле электронного письма, по сути, ничего нет, кроме той же самой загадочной строки:
8WXJBZYM91JW858X2A
А ещё есть приложение.
Файл 244,4 КБ , имя которого начинается с даты и моего имени.
Это приятная деталь.
Указание имени пользователя в названии файла может придать вложению личный и подлинный характер.
Но я должен поверить, что сделал заказ где-то, не получил никаких объяснений по поводу покупки, и теперь мне нужно открыть непонятное вложение, чтобы выяснить, что произошло?
Нет, спасибо.
🚩 Мошенническое письмо №2: Они даже не потрудились указать тему
Затем появился еще один шедевр.
Отправитель:
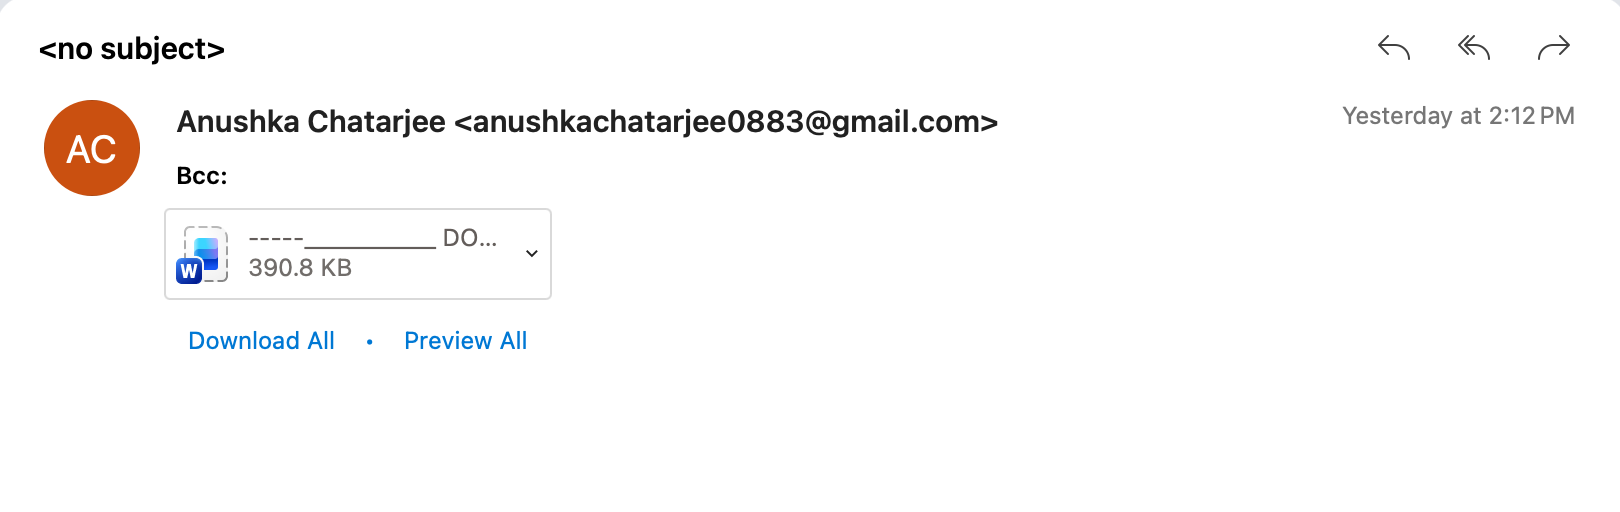
Анушка Чатарджи
Ещё один аккаунт Gmail.
Предмет:
<no subject>
Сообщение было отправлено с использованием скрытой копии (BCC), что позволяет предположить, что я, возможно, просто один из нескольких получателей, получивших одно и то же сообщение.
А что же в этом электронном письме?
Ничего полезного.
Но, естественно, к файлу прилагается документ Microsoft Word размером 390,8 КБ.
Таким образом, теперь суть предложения свелась к следующему:
Привет.
На самом деле, они даже не поздоровались.
В основном это так:
Вот документ Word. Откройте его.
Это вся презентация для продаж.
Вложенное письмо — это и есть электронное письмо
Вот что людям нужно понимать о подобных сообщениях.
Недостаток информации не обязательно является неудачей.
Любопытство может стать методом социальной инженерии.
Первое письмо заставляет меня задуматься:
Я случайно что-то заказал?
Моя кредитная карта была скомпрометирована?
Сколько с меня взяли?
Что я якобы купил?
И где же мне искать ответ?
Внутри вложенного файла.
Второе письмо ещё более прямолинейное.
Никакого сюжета нет. Просто загадочный документ Word.
Мошеннику пока не обязательно, чтобы я во что-либо верил.
Им нужно лишь, чтобы я открыл файл.
Почему я их не открываю
Я не знаю, что находится внутри обоих устройств, потому что я их не открывал.
Это важно.
Я не собираюсь утверждать, что эти файлы содержат вредоносное ПО, опасные ссылки или программы для кражи учетных данных, поскольку я их не анализировал.
Мне это тоже не нужно.
Неожиданное вложение от неизвестного аккаунта Gmail, не имеющее никаких веских причин для получения, уже провалило мою проверку на доверие.
Самый безопасный вопрос не такой:
«Интересно, что внутри?»
Его:
«Зачем мне это открывать?»
И в обоих случаях я не могу дать вразумительного ответа.
Уловка с поддельным заказом особенно хитра
Метод создания фиктивного заказа добавляет еще один психологический элемент:
Страх.
Представьте, что кто-то получает первое электронное письмо и думает:
Я ничего не заказывал!
Именно в такие моменты рациональное мышление может смениться чувством неотложности.
Они хотят выяснить, использовал ли кто-то их кредитную карту.
Они хотят знать, сколько денег было списано.
Они хотят отменить сделку.
Поэтому они открывают вложение.
Поэтому, если вы получили подозрительное подтверждение покупки, не используйте загадочное вложение для его проверки.
Проверьте свою кредитную карту или банковский счет самостоятельно.
Войдите в свою учетную запись в Amazon, Walmart, PayPal или любой другой компании, которая предположительно обработала покупку, перейдя непосредственно на сайт сервиса самостоятельно, а не через ссылки или вложения, указанные в подозрительном сообщении.
Если транзакция не совершена, отменять нечего.
От «аптеки» до этого
Всего несколько дней назад я получил еще одно электронное письмо с темой «Аптека».
В том издании также содержались загадочные вложения, практически не имевшие объяснений.
Теперь я получил загадочное подтверждение заказа и совершенно пустое электронное письмо, содержащее документ Word.
Похоже, вырисовывается определенная закономерность:
Мошенники хотят, чтобы я удовлетворял их любопытство.
Извини.
У меня закончились запасы.
Моя новая политика в отношении вложений довольно проста
Неизвестный отправитель?
Неожиданная привязанность?
Нет объяснений?
Стандартный аккаунт Gmail?
Имитация срочности?
Тайная покупка?
Я его открывать не буду.
Если кому-то действительно необходимо, чтобы я проверил документ, он может представиться, объяснить, что именно он отправляет, и указать причину, по которой я могу его ожидать.
А до тех пор ваш загадочный документ Word размером 390,8 КБ может оставаться загадкой навсегда.
Иногда самый безопасный клик — это тот, который вы никогда не совершаете.
Следите за обновлениями на NielFlamm.com/blog, чтобы узнать больше о мошенничестве, подозрительных электронных письмах, сомнительных рекрутерах и все более изобретательных способах, которыми незнакомцы в интернете пытаются заставить меня кликнуть по ссылкам.

Аптека? Конечно. Позвольте мне открыть эти загадочные вложения…
Ещё один день, ещё одно письмо, в котором, судя по всему, авторы надеются, что любопытство возобладает над здравым смыслом.
Это письмо пришло с замечательно официальной темой:
«Аптека»
О, отлично. Аптека!
Какая аптека?
Какая клиника?
Почему они со мной связываются?
По всей видимости, это незначительные детали.
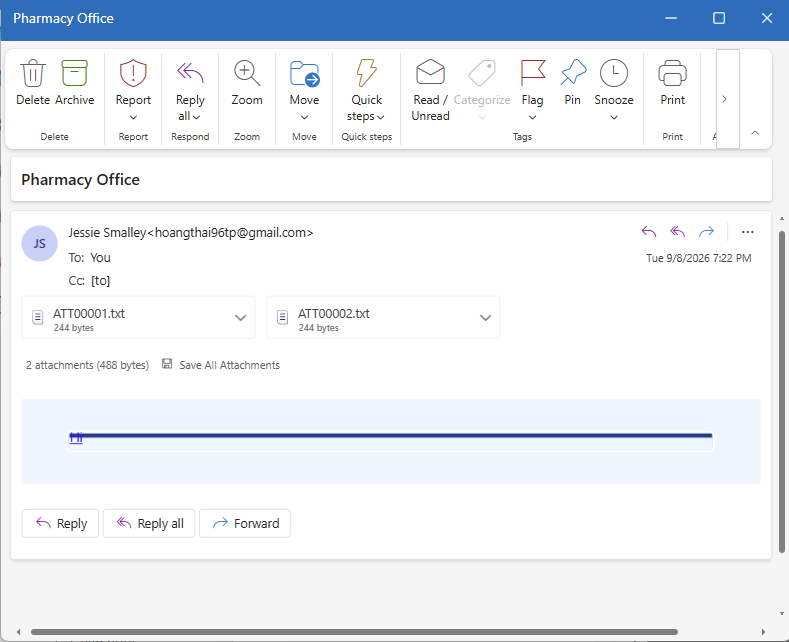
Отправительница представляется как «Джесси Смоллей», но отображаемый адрес электронной почты — это, на первый взгляд, случайный аккаунт Gmail:
hoangthai96tp@gmail.com
Ничто так явно не выдаёт наличие официальной переписки с аптекой
Но самое приятное?
По сути, никакого сообщения нет.
Нет:
«Привет, Нил»
Нет:
«Мы связываемся с вами по поводу вашего рецепта»
Никаких объяснений, кто они, почему они со мной связываются и что я должен делать.
Вместо этого я получаю два вложенных файла:
ATT00001.txt
ATT00002.txt
Каждый из них занимает всего 244 байта.
И вот они сидят, практически шепчась:
Давай, Нил. Открой нас.
Мы, вероятно, важны.
Возможно, у кого-то из нас есть информация о вашей расширенной гарантии на автомобиль.
Неплохая попытка.
Прикрепление — это приманка
Это один из самых простых трюков в арсенале мошенников.
Им не обязательно писать сложный сюжет, если они смогут вызвать у вас достаточное любопытство, чтобы вы захотели взаимодействовать с каким-либо объектом.
Неопределенность темы создает ровно столько неопределенности, сколько необходимо.
Аптека?
Моя аптека что-нибудь прислала?
Есть ли проблема с рецептом?
Речь идёт о страховании?
Я должен деньги?
Именно поэтому я и не открыл вложения.
Я не знаю отправителя. Я не ожидал этого письма. Адрес отправителя не связан с аптекой, и в письме нет никакой информации о содержании вложений.
Это не повод для изучения файлов.
Это повод проверить электронное письмо.
Поздравляем, вы не прошли проверку на доверие
Если моей аптеке действительно понадобится моя помощь, у них, вероятно, есть несколько более эффективных способов связи, чем:
АПТЕЧКА
Прикреплены два загадочных файла.
Удачи.
Даже если неожиданное вложение выглядит безобидным — будь то текстовый файл, PDF-файл, документ Word, ZIP-архив или что-то еще — я не буду открывать его только потому, что кто-то успешно доставил его мне в почтовый ящик.
Мошенникам не всегда достаточно самого вложения, чтобы немедленно заразить компьютер. Вложение или документ также могут быть частью более крупной цепочки социальной инженерии, предназначенной для перенаправления пользователя на вредоносный веб-сайт, запроса учетных данных, предоставления инструкций по связи с кем-либо или перевода разговора в другое русло.
Цель проста:
Поможет вам сделать следующий шаг.
Любопытство — это не стратегия безопасности
Эти файлы, возможно, не содержат ничего вредоносного.
Я не собираюсь их открывать, чтобы это выяснить.
Это важное различие.
Мне не нужно доказывать, что что-то злонамеренно, прежде чем решить, что мне не следует с этим взаимодействовать. Нежелательное электронное письмо без осмысленного сообщения, с неизвестным отправителем и двумя загадочными вложениями не дает мне абсолютно никаких оснований доверять ему.
Если сообщение якобы пришло от вашей аптеки, банка, работодателя, страховой компании, службы доставки или другой организации, услугами которой вы действительно пользуетесь, не полагайтесь на контактную информацию, удобно указанную в подозрительном сообщении.
Пожалуйста, посетите веб-сайт или приложение организации, или свяжитесь с ними по номеру телефона, который вы уже знаете как действительный.
Мошенники, вы можете сделать лучше!
У нас были мошенники, занимавшиеся вербовкой.
Фальшивые вакансии.
Презентации кадровых служб, замаскированные под призывы к трудоустройству.
И вот, похоже, я добрался до главы приключения, посвященной загадочному присоедижению к аптеке
Хотя бы приложите хоть какие-то усилия.
Пожалуйста, сообщите мне, когда мой рецепт на лекарство от единорога будет готов.
Скажите мне, пожалуйста, что компания Walgreens по ошибке разлила 700 галлонов сиропа от кашля на мое имя?.
Дайте мне что-нибудь.
Вместо этого я получил два крошечных текстовых файла и надежду, что любопытство сделает все остальное.
Нет, не стало.
Удалить. Сообщить о нарушении. Идем дальше.
И, что наиболее важно:
Не открывайте загадочные вложения только потому, что кто-то осмелился указать в теме письма «Аптека».
Следите за обновлениями на NielFlamm.com/blog, чтобы узнать больше о мошенничестве, подозрительных вербовочных авантюрах и других примерах того, как люди в интернете отчаянно пытаются заставить меня кликать на то, на что не следует.