

Новая мошенническая схема заставила меня дважды перепроверить информацию: «Пароль для заказа в Walmart: 88458»
Когда я подумал, что мошенники, рассылающие мне письма по электронной почте, освоились и привыкли к поддельным платежам через PayPal, подпискам на Geek Squad и приглашениям разыграть сотни долларов, кто-то, видимо, решил обновить сценарий.
Этот случай меня действительно заставил перепроверить увиденное.
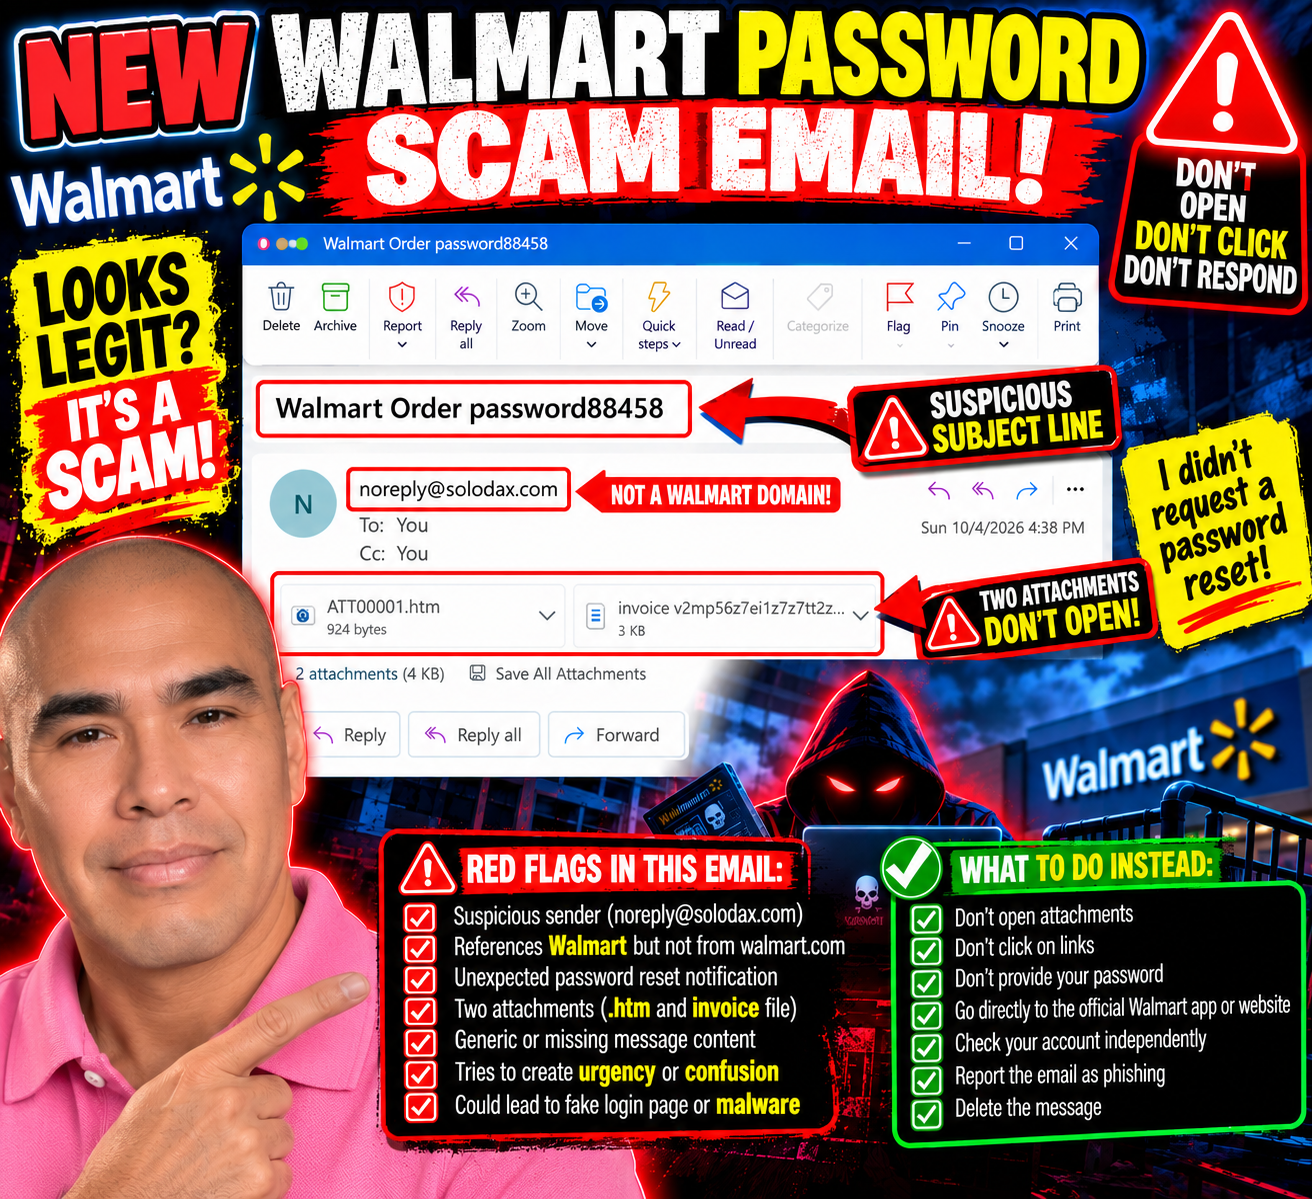
В теме письма указано:
«Пароль для заказа в Walmart: 88458»
Пароль?
Ждать.
Я запрашивал сброс пароля от своей учетной записи Walmart?
Нет.
И именно этот крошечный момент неуверенности привлек мое внимание.
Этот ощущается по-другому
Большинство мошеннических писем, которые я получаю, практически сами собой появляются в сети.
Вы потратили 499,99 долларов!
Ваша подписка на GEEK SQUAD продлена!
НЕМЕДЛЕННО ПОЗВОНИТЕ ПО ЭТОМУ НОМЕРУ!
Они хотят паники.
Этот тише.
В тексте электронного письма нет реального сообщения. Вместо этого в него вложены два файла: HTML-файл и документ, похожий на счет-фактуру.
Указан отправитель:
Однако в теме упоминается Walmart.
Мне этого достаточно, чтобы остановиться.
Если это якобы касается моего аккаунта в Walmart, почему сообщение приходит с совершенно другого домена?
И зачем мне открывать вложения, чтобы понять, что происходит с моим паролем?
Нет, спасибо.
Пароль почти сработал
Вот что меня в этом заинтересовало.
Я увидел слово «пароль» и инстинктивно подумал, не запрашивал ли я сброс пароля.
На мгновение это сообщение заставило меня усомниться в собственной памяти.
Это потенциально гораздо эффективнее, чем очередной нелепый счет на 499,99 долларов.
Люди постоянно меняют пароли. Иногда мы забываем, что запрашивали новый пароль. Иногда приложение выходит из нашей учетной записи. Иногда мы получаем законные предупреждения безопасности, когда кто-то пытается получить доступ к учетной записи.
Таким образом, сочетание Walmart + Order + Password в заголовке письма может вызвать достаточно путаницы, чтобы заставить кого-то провести расследование.
А расследование может потребовать вскрытия одного из этих файлов.
На этом я остановлюсь.
Два вложения? Мне этого достаточно.
Один из прикрепленных файлов заканчивается на .htm.
Это HTML-файл — веб-страница, упакованная в файл.
Открытие неожиданного HTML-вложения может привести к переходу на поддельную страницу авторизации или к другому обманчивому контенту, созданному для того, чтобы выглядеть законным. Я открываю его не для того, чтобы узнать, что делает именно это вложение.
Второе прикрепленное изображение, по всей видимости, представляет собой счет-фактуру.
Я и это открывать не буду, спасибо.
Если Walmart требует от меня каких-либо действий в отношении моего аккаунта, мне не нужно прикреплять файл с solodax.com для продолжения.
Я могу самостоятельно открыть приложение Walmart или ввести в браузере адрес официального сайта Walmart и проверить там свой аккаунт.
В подозрительном электронном письме нет никаких указаний, как проводить расследование.
Вот почему я продолжаю делиться этим
Мошеннические схемы не всегда выглядят так:
«Здравствуйте, уважаемый господин! Вы выиграли 47 миллионов долларов»
Иногда они бывают неряшливыми.
Иногда они отполированы.
Иногда они используют знакомые названия компаний.
А иногда им достаточно одного слова — например, «пароль»— чтобы заставить меня остановиться и задуматься:
«Подождите... я что-то сделал?»
Я не поверил своим глазам.
Затем я посмотрел на отправителя.
Затем я посмотрел прикрепленные файлы.
И я вспомнил:
Я не запрашивал сброс пароля.
Загадка разгадана.
Вложения не открывались.
Ссылки не переходили по ссылкам.
Пароли не введены.
И, на этот раз, у Билла, судя по всему, был выходной.
Присылайте мне ваши попытки мошенничества
Я по-прежнему документирую различные тактики, которые попадают в мой почтовый ящик, потому что, видя реальные примеры, мне легче распознать следующее подозрительное сообщение.
Если вы получили необычное мошенническое электронное письмо, фишинговое сообщение, поддельный счет-фактуру, подозрительное сообщение о сбросе пароля или другую изощренную попытку получить вашу информацию, пришлите мне скриншот и описание вашей ситуации:
Во-первых, удалите или закройте любую конфиденциальную личную, финансовую или учетную информацию.
Мошенники сменили тактику.
Поэтому я буду и дальше внимательно следить за происходящим.
Если я не запрашивал сброс пароля, я не буду открывать вложение, чтобы понять, почему кто-то считает, что я это сделал.